
Den 2. august 2026 blev en væsentlig del af EU’s AI Act anvendelig.
Det betyder dog ikke, at alle regler nu gælder på samme tid. Kort før datoen vedtog EU forordning 2026/1744, også kaldet Digital Omnibus* on AI. Den ændrede flere dele af tidsplanen og udsatte nogle af de mest omfattende krav til højrisiko-AI.
* Forordning 2026/1744, uformelt kendt som Digital Omnibus, blev vedtaget for at harmonisere og opdatere visse dele af AI Act.
For virksomheder og organisationer er den vigtigste opgave lige nu at forstå forskellen mellem:
- de regler, der allerede gælder;
- de regler, der er blevet udsat;
- og de systemer, som slet ikke er omfattet af de samme krav.
Transparensreglerne gælder nu
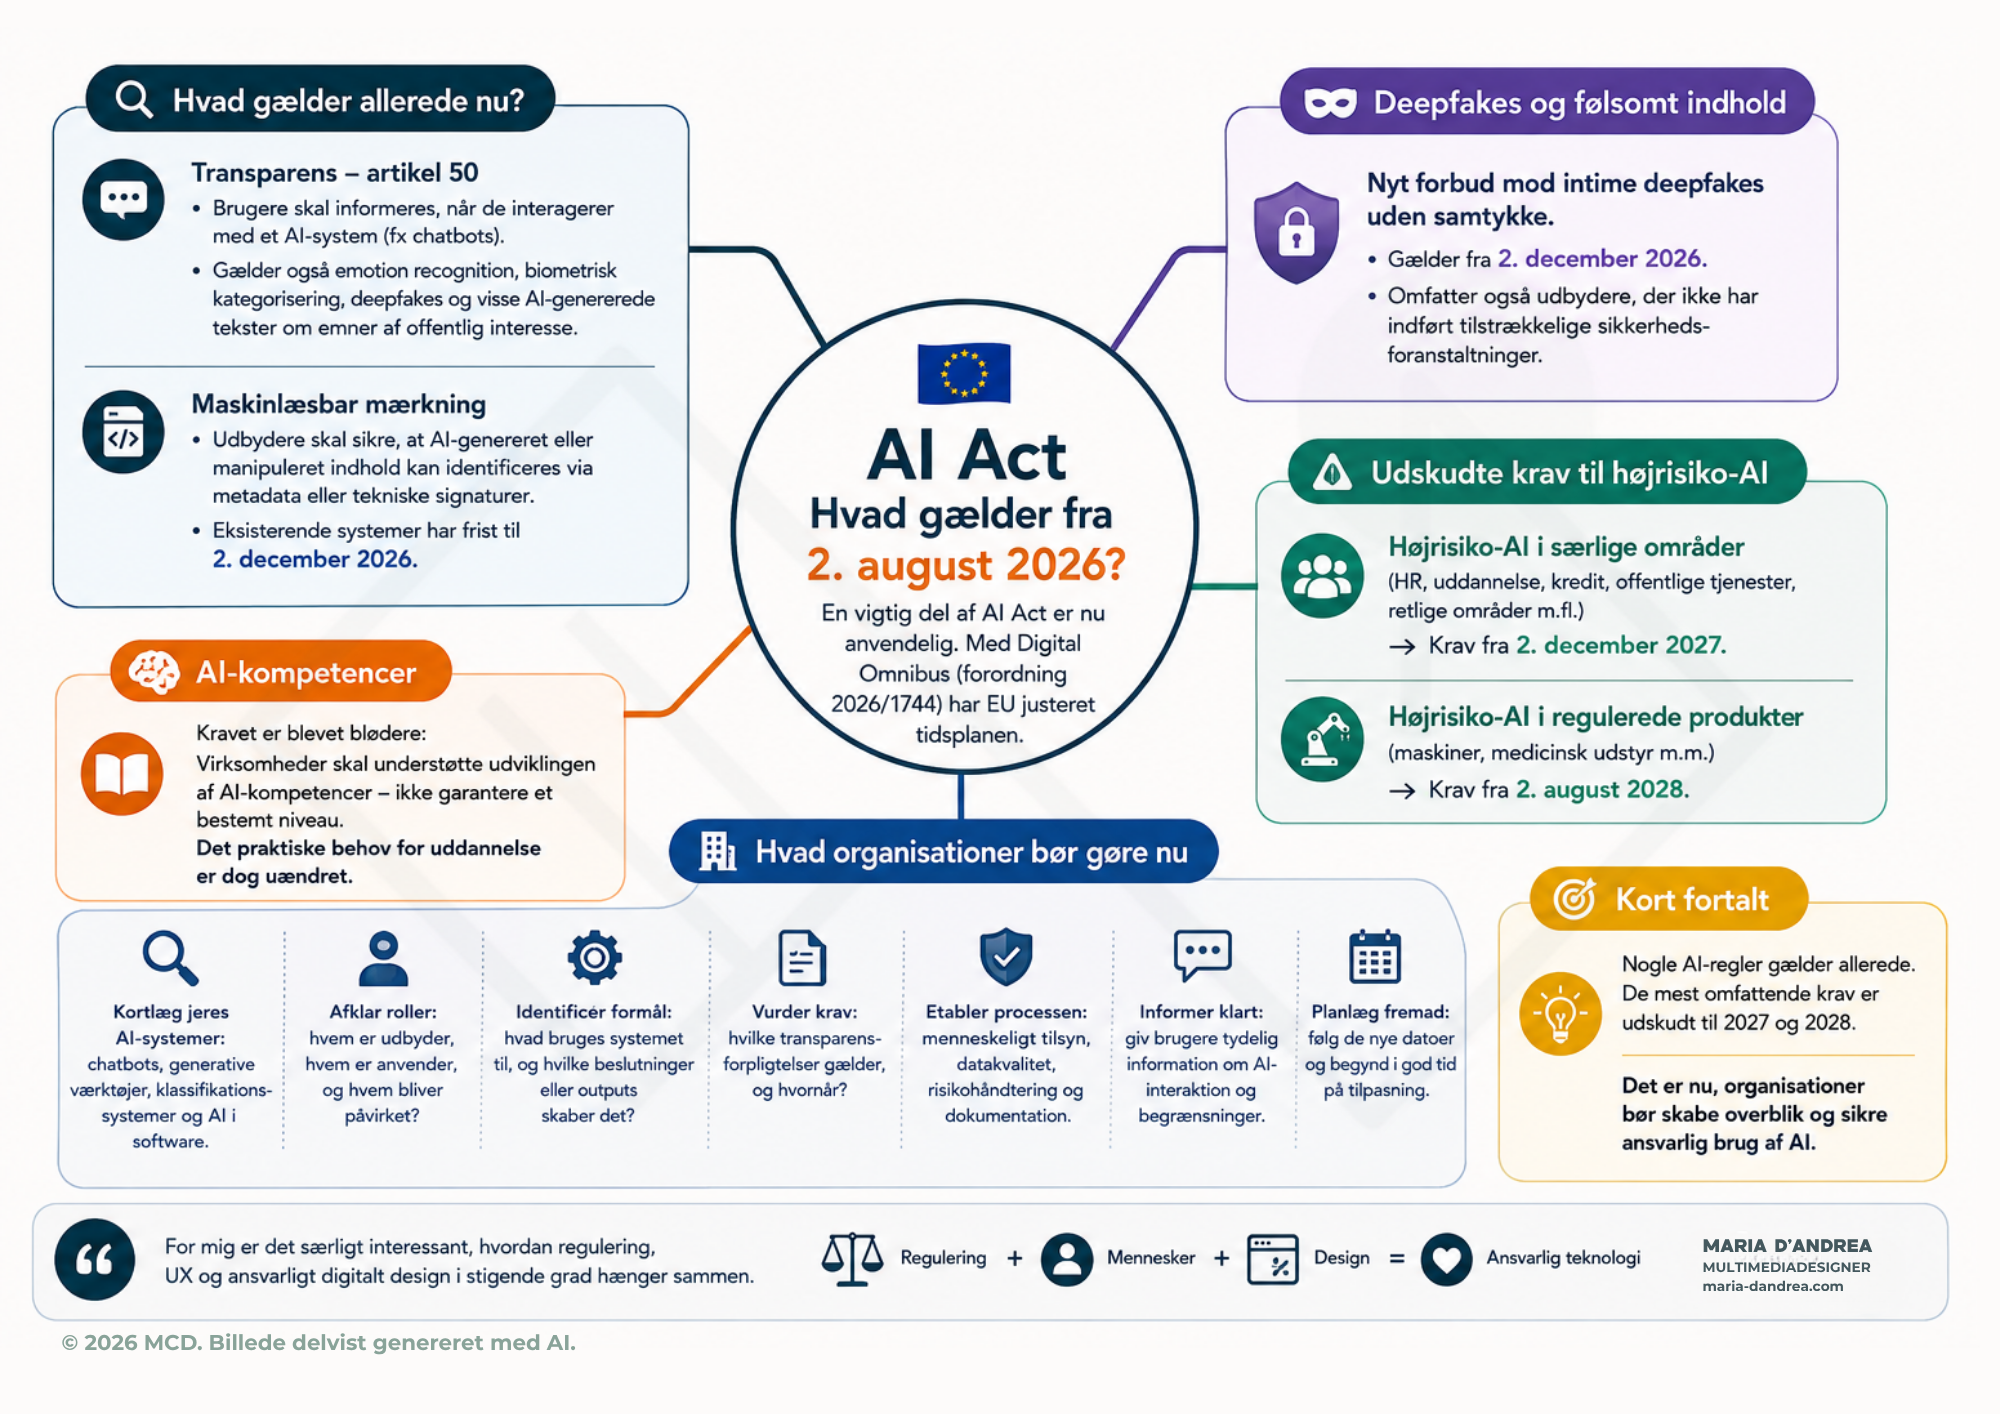
Fra 2. august 2026 gælder transparensforpligtelserne i AI Act artikel 50.
Artikel 50 indeholder forskellige transparensforpligtelser, som afhænger af typen af AI-system og den konkrete anvendelseskontekst. Formålet er, at mennesker skal kunne forstå, hvornår de kommunikerer med et AI-system, og hvornår indhold er blevet genereret eller manipuleret kunstigt.
Det betyder blandt andet, at udbydere af direkte interaktive AI-systemer skal sikre, at brugeren bliver informeret om, at vedkommende kommunikerer med AI. Et kundeservicechatbot bør derfor ikke fremstå som et menneske uden en tydelig forklaring. Informationen bør gives klart i forbindelse med interaktionen og ikke kun gemmes i generelle betingelser. Der kan være undtagelser, når det allerede er åbenlyst ud fra situationen, at brugeren kommunikerer med et AI-system.
Se i mine casestudier, hvordan jeg brugte AI ansvarligt i mit arbejde: Casestudier – maria d’andrea
Maskinlæsbar mærkning er ikke det samme som en synlig etiket
Reglerne skelner mellem teknisk mærkning og synlig information til mennesker.
Udbydere af AI-systemer, der genererer eller manipulerer syntetisk tekst, lyd, billeder eller video, skal som udgangspunkt sikre, at indholdet kan identificeres som AI-genereret eller manipuleret i et maskinlæsbart format. Dette skal ske ved hjælp af effektive, interoperable, robuste og pålidelige tekniske løsninger, så vidt det er teknisk muligt, under hensyntagen til indholdets karakter og den teknologiske udvikling.
Det kan eksempelvis ske gennem metadata, tekniske signaturer eller andre metoder, der gør det muligt for systemer og platforme at opdage, at indholdet er kunstigt genereret eller manipuleret.
Der gælder dog undtagelser, blandt andet for visse assisterende redigeringsfunktioner, hvor AI-systemet ikke væsentligt ændrer inputdata eller deres betydning.
For systemer, der allerede var bragt i omsætning før 2. august 2026, gælder der som udgangspunkt en overgangsfrist frem til 2. december 2026 for at tilpasse sig disse krav.
Det er vigtigt at skelne dette tekniske krav fra krav om synlig information til mennesker. Ikke alt AI-genereret indhold skal derfor automatisk forsynes med en synlig etiket. Kravet om tydelig information til brugere afhænger blandt andet af typen af indhold og den konkrete anvendelseskontekst, for eksempel ved deepfakes og visse AI-genererede eller manipulerede tekster om emner af offentlig interesse.
Højrisiko-AI er blevet udsat
De mest omfattende regler for højrisiko-AI skulle oprindeligt anvendes fra august 2026. Digital Omnibus har ændret denne tidsplan. Kravene til højrisiko-AI i blandt andet rekruttering og beskæftigelse, uddannelse, adgang til visse væsentlige private og offentlige tjenester, kreditvurdering samt bestemte anvendelser inden for retshåndhævelse, migration og retspleje bliver nu anvendelige fra 2. december 2027.
For AI-systemer, der er integreret i regulerede produkter som bestemte maskiner og medicinsk udstyr, er datoen som udgangspunkt 2. august 2028. Udsættelsen betyder ikke, at organisationer bør vente. Det tager tid at identificere systemerne, dokumentere deres funktion, afklare roller og etablere procedurer for data, risici, menneskeligt tilsyn og ansvar.
AI-kompetencer er stadig et ansvar
AI Act indeholdt oprindeligt en stærkere formulering om, at virksomheder skulle sikre et tilstrækkeligt niveau af AI-kompetence hos medarbejderne. Den nye formulering kræver, at udbydere og anvendere træffer foranstaltninger, der understøtter udviklingen af AI-kompetencer.
De skal tage hensyn til medarbejdernes:
- tekniske viden;
- erfaring;
- uddannelse;
- arbejdsopgaver;
- og den sammenhæng, systemet anvendes i.
OBS. Ændringen fjerner ikke fokus på kompetencer, men reducerer forpligtelsen fra at skulle “sikre” et bestemt niveau til at skulle “fremme og understøtte” udviklingen af kompetencer.
Virksomheden skal dog ikke længere garantere et bestemt kompetenceniveau hos hver enkelt person.
Det juridiske krav er blevet blødere, men det praktiske behov er ikke blevet mindre. I praksis vil relevante AI-kompetencer ofte omfatte forståelse af blandt andet fejl, bias, databeskyttelse, fortrolighed og begrænsninger i AI-genererede resultater.
Nye forbud mod intime deepfakes
Digital Omnibus tilføjer et udtrykkeligt forbud mod visse AI-systemer, der bruges til at generere eller manipulere intimt materiale uden samtykke.
Forbuddet omfatter også systemer, hvor denne form for misbrug er en forudsigelig og reproducerbar konsekvens, hvis udbyderen ikke har indført rimelige og effektive sikkerhedsforanstaltninger.
Disse nye forbud gælder fra 2. december 2026.
Det er et vigtigt skridt, fordi forbuddet ikke kun retter sig mod den konkrete anvendelse af systemet. Det kan også få betydning for udbyderen, når det ulovlige resultat er rimeligt forudsigeligt og reproducerbart, og der ikke er etableret tilstrækkelige beskyttelsesmekanismer. For udbydere kan forbuddet også få betydning, når generering af sådant materiale er et rimeligt forudsigeligt og reproducerbart resultat af systemets design eller funktioner, og der ikke er indført rimelige og tilstrækkelige tekniske sikkerhedsforanstaltninger og andre beskyttelsesmekanismer.
Hvad bør en organisation gøre nu?
Er organisationen provider, deployer, importør, distributør eller produktproducent i AI Act’s forstand?
Det første skridt er ikke at købe et nyt complianceværktøj. Det er at skabe et realistisk overblik.
Organisationen bør kortlægge:
- chatbots på websites og i kundeservice;
- AI-funktioner i CRM-, HR- og administrationssystemer;
- billed-, video- og tekstgeneratorer;
- syntetiske stemmer;
- automatiseret klassifikation eller vurdering;
- AI-funktioner, der er indbygget i eksisterende software;
- hvilke resultater der bliver vist direkte til kunder, borgere eller medarbejdere.
For hvert system bør man dokumentere:
- Hvad bruges systemet til?
- Hvem er udbyder, og hvem er anvender?
- Hvilke mennesker påvirkes?
- Genererer eller manipulerer systemet indhold?
- Kommunikerer det direkte med mennesker?
- Er der menneskelig kontrol?
- Hvilke transparenskrav gælder?
- Hvem har ansvar for den endelige beslutning?
Min faglige refleksion
AI Act er ikke begyndt på én bestemt dag. Reglerne indføres trinvist, og tidsplanen er allerede blevet ændret under implementeringen. Det gør lovgivningen vanskeligere at kommunikere, men ændrer ikke det grundlæggende princip: Mennesker skal kunne forstå, hvornår AI anvendes, hvem der har ansvaret, og hvordan teknologien påvirker dem.
For designere, kommunikationsmedarbejdere og digitale organisationer er transparens ikke kun juridisk dokumentation. Det er en del af en troværdig brugeroplevelse.
Et godt AI-interface fortæller ikke kun, hvad systemet kan.
Det gør også klart:
- at brugeren kommunikerer med AI;
- hvilke begrænsninger systemet har;
- hvordan oplysninger behandles;
- og hvornår et menneske overtager ansvaret.
Det er her, regulering, UX, kommunikation og ansvarligt design mødes.
Se i mine casestudier, hvordan jeg brugte AI ansvarligt i mit arbejde: Casestudier – maria d’andrea
🔹 Kort resume
Fra 2. august 2026 finder en stor del af EU’s AI Act anvendelse, herunder transparenskravene i artikel 50. Andre regler har allerede været gældende siden 2025, mens visse krav til højrisiko-AI er blevet udskudt til 2027 og 2028.
Virksomheder og organisationer bør derfor allerede nu skabe overblik over, hvilke AI-systemer de anvender, hvilken rolle de har efter AI Act, hvem der påvirkes af systemerne, og hvilke krav til transparens, dokumentation og menneskeligt tilsyn der gælder.
Målet bør være, at AI anvendes transparent, ansvarligt og med passende menneskeligt tilsyn.
Forklaring:
- Udbyder (provider): den aktør, der udvikler eller får udviklet et AI-system og bringer det i omsætning eller tager det i brug under eget navn eller varemærke.
- Idriftsætter / anvender (deployer): en fysisk eller juridisk person, offentlig myndighed eller anden organisation, der anvender et AI-system under sin myndighed, medmindre systemet anvendes som led i en personlig ikkeerhvervsmæssig aktivitet.
Kilder
Europa-Parlamentets og Rådets forordning (EU) 2024/1689 om harmoniserede regler for kunstig intelligens (AI Act).
Europa-Parlamentets og Rådets forordning (EU) 2026/1744 af 8. juli 2026 – Digital Omnibus on AI.
Europa-Kommissionen, Guidelines on the implementation of the transparency obligations for certain AI systems under Article 50 of the AI Act, 20. juli 2026.
Europa-Kommissionen, Code of Practice on Transparency of AI-Generated Content, 2026 – frivilligt complianceværktøj.
FAQ – AI Act fra august 2026
Nej. AI Act indføres trinvist. Nogle regler har allerede været gældende siden 2025, en stor del finder anvendelse fra 2. august 2026, mens visse krav til højrisiko-AI først finder anvendelse i 2027 og 2028.
Nej. AI Act skelner mellem maskinlæsbar mærkning og synlig information til mennesker. Kravene afhænger af typen af indhold, systemet og anvendelseskonteksten.
Som udgangspunkt ja, hvis den interagerer direkte med mennesker. Oplysningen er dog ikke nødvendig, hvis det allerede er åbenlyst ud fra omstændighederne og konteksten, at brugeren kommunikerer med et AI-system.
Nej. Klassifikationen afhænger af systemets konkrete formål og anvendelse samt kriterierne i AI Act og Annex III.
For systemer omfattet af artikel 6(2) og Annex III gælder de relevante krav fra 2. december 2027. For high-risk-systemer knyttet til produkter omfattet af artikel 6(1) og Annex I gælder de fra 2. august 2028.
Ja. Provider og deployer skal træffe relevante foranstaltninger til at understøtte udviklingen af AI-kompetencer, men de skal ikke garantere et bestemt kompetenceniveau hos hver enkelt person.
De nye bestemmelser om realistisk, ikke-samtykkebaseret intimt AI-materiale finder anvendelse fra 2. december 2026. Reglerne indeholder præcise betingelser for både udbydere og deployere.
Start med at kortlægge, hvilke AI-systemer organisationen anvender, hvad de bruges til, hvem der leverer dem, hvem der påvirkes af dem, og hvilken rolle organisationen har efter AI Act.