TERMINOLOGI
Adgangskode: En hemmelig kode, der bruges til at få adgang til en computer eller en konto.
Autenticering/autentificering: Bekræftelse af, at en person eller enhed er, hvem de siger, de er.
Biometrisk: Brug af fysiske egenskaber som fingeraftryk eller ansigtsgenkendelse til identifikation.
Brute Force: En metode, hvor man prøver alle mulige adgangskoder indtil den rigtige findes.
Certifikat: En digital fil, der bekræfter identiteten af en website eller enhed.
Certificate Authority (CA): En organisation, der udsteder digitale certifikater.
Hash: En unik, fast længde kode, der repræsenterer data, f.eks. en adgangskode.
Man-in-the-middle: Et angreb, hvor en hacker opsnapper og muligvis ændrer kommunikation mellem to parter.
Multi Factor Autentificering (MFA): Brug af flere metoder til at bekræfte en brugers identitet, fx adgangskode og SMS-kode.
Nøgler, nøglepar, offentlige/private nøgler: Kryptografiske værktøjer, hvor den offentlige nøgle krypterer data, og den private nøgle dekrypterer data.
Password: En adgangskode, brugt til at sikre adgang til en konto eller system.
Salt: En tilfældig værdi tilføjet til en adgangskode før hashing, for at beskytte mod brute force angreb.
Server: En kraftig computer, der leverer data og tjenester til andre computere.
Single Sign-On (SSO): En metode, der tillader en bruger at logge ind én gang for at få adgang til flere systemer eller applikationer.
Token: En digital nøgle, der giver midlertidig adgang til en tjeneste eller ressource.
Validering: Bekræftelse af, at data eller en enhed er korrekt og autentisk.
Biometrisk autentificering er en metode til at bekræfte en persons identitet baseret på deres unikke fysiske eller adfærdsmæssige egenskaber. Som en del af multifaktor autentificering repræsenterer den kategorien "noget du er". Denne teknik er sikker, da de biologiske træk, den benytter, er svære at forfalske.
Forskellige typer biometrisk autentificering findes, hver med sine egne fordele og udfordringer.
Kilde: Billede kommer fra Canva.com og er royalty free.
Registrering
Hvad sker der, når en bruger opretter en konto på et system?
Når en bruger opretter en konto, vælger de et brugernavn og en adgangskode, som gemmes i systemets database efter at være blevet behandlet for sikkerhed.
Hvorfor bruges hashing til adgangskoder?
Hashing bruges for at beskytte adgangskoder, da det omdanner adgangskoden til en fast længde streng (en hash) ved hjælp af en envejsfunktion, hvilket gør det umuligt at gendanne den oprindelige adgangskode fra hash'en.
Hvad er en salt, og hvorfor er den vigtig?
En salt er en tilfældig værdi, der tilføjes til adgangskoden før hashing. Den beskytter mod ordbogsangreb og sikrer, at to ens adgangskoder ikke får samme hash.
Multifaktor autentificering (MFA)
Hvad er de tre mest almindelige typer af faktorer i MFA?
Noget, du ved: Adgangskode, PIN-kode eller svar på et sikkerhedsspørgsmål.
Noget, du har: Smartphone, hardware-token eller smartcard.
Noget, du er: Biometriske data som fingeraftryk, ansigtsgenkendelse eller stemmegenkendelse.
Hvorfor bruges MFA?
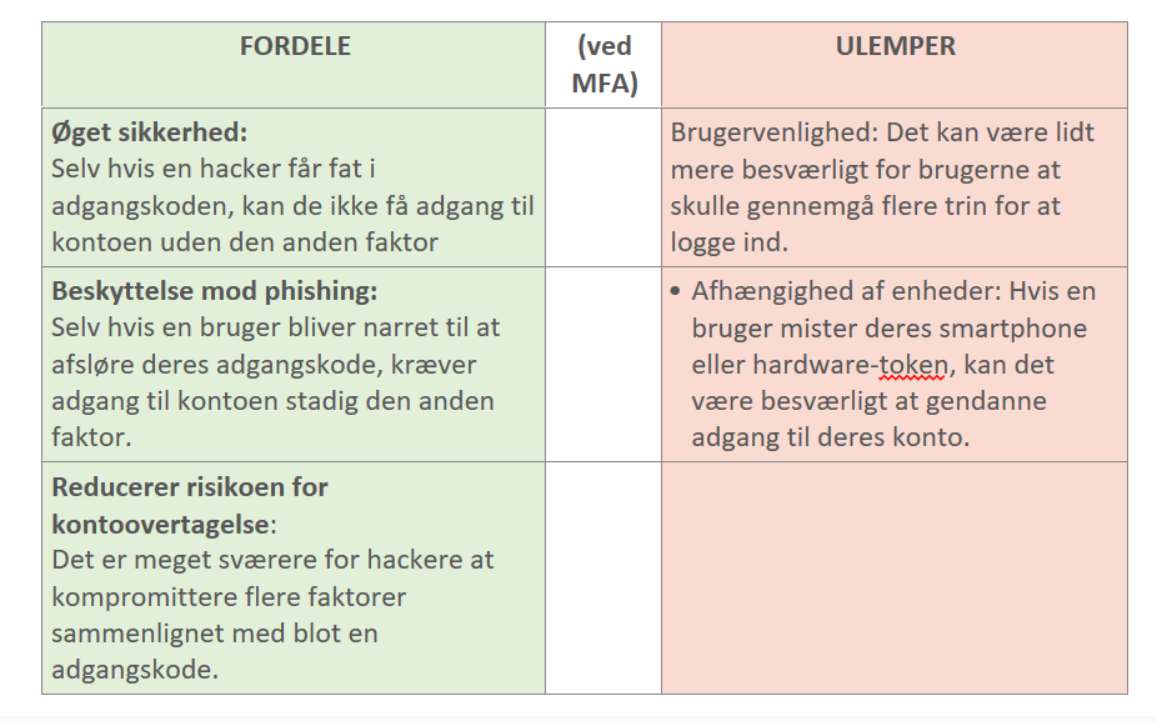
MFA bruges for at øge sikkerheden ved at kræve mere end én autentificeringsfaktor, hvilket gør det sværere for en uautoriseret person at få adgang.
Hvad er de trin, der følges under login med MFA?
Brugeren indtaster deres brugernavn og adgangskode som normalt. Systemet beder om en anden faktor for at bekræfte brugerens identitet. Hvis begge faktorer er korrekte, får brugeren adgang til systemet.
Hvilke metoder kan bruges som den anden faktor i MFA?
Engangskode genereret af en autentificeringsapp (f.eks. Google Authenticator).
Push-besked, hvor brugeren godkender log ind-forsøget via deres smartphone.
Engangskode sendt via SMS.
Biometrisk identifikation som fingeraftryk eller ansigtsgenkendelse.
Hvad sker der, hvis én af faktorerne er forkert?
Hvis en af faktorerne ikke kan verificeres korrekt, bliver brugeren nægtet adgang til systemet.
Hvordan forhindrer MFA uautoriseret adgang?
Ved at kombinere flere faktorer gør MFA det langt sværere for en hacker at få adgang, da de skal have adgang til alle nødvendige faktorer (f.eks. både en adgangskode og en smartphone).
Hvilken rolle spiller biometri i MFA?
Biometri fungerer som en unik og personlig autentificeringsfaktor, der baserer sig på fysiske karakteristika som fingeraftryk, ansigt eller stemme.
Hvem er fordele og ulemper?
Hvordan biometrisk autentificering virker
Hvad sker der under registrering (enrollment)?
Brugerens biometriske data indsamles ved hjælp af sensorer som fingeraftryksscannere eller kameraer. De indsamlede data behandles og konverteres til en digital skabelon, som gemmes i en sikker database.
Hvad sker der under autentificering (verification)?
Nye biometriske data indsamles, f.eks. et nyt fingeraftryk. De nye data sammenlignes med den gemte skabelon. Hvis de matcher inden for et acceptabelt præcisionsniveau, godkendes brugeren.
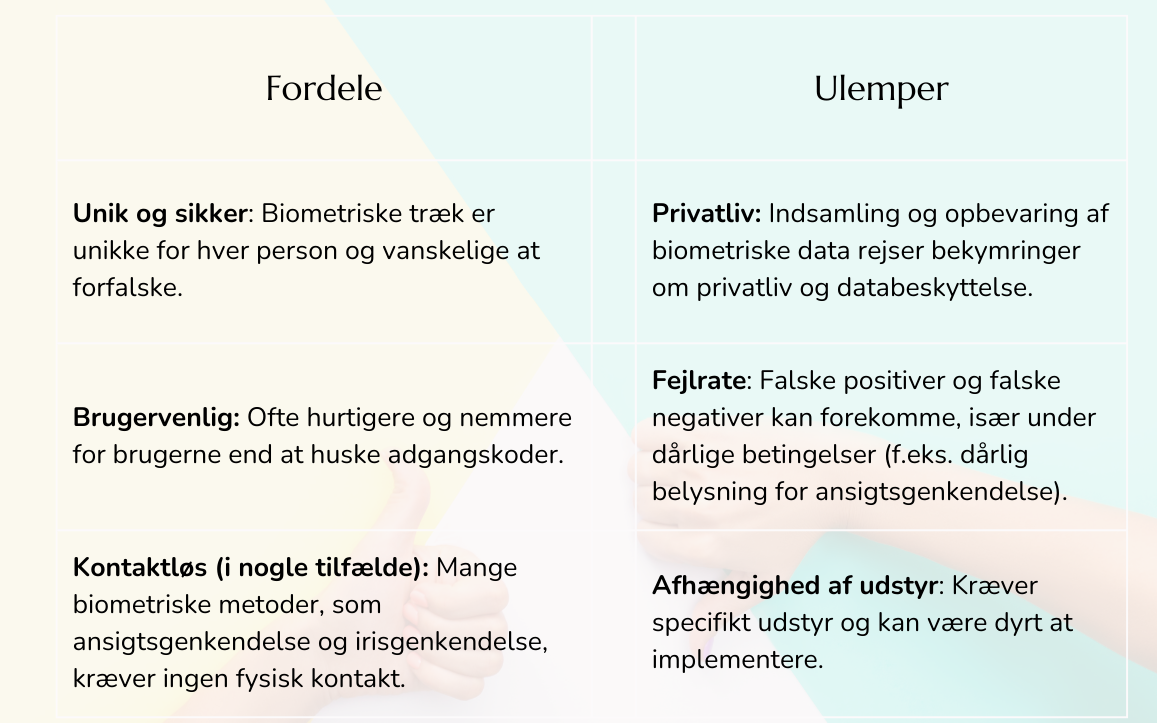
Hvem er fordele og ulemper ved biometrisk autentificering?
Log ind
Hvad gør systemet, når en bruger forsøger at logge ind?
Systemet henter den lagrede salt og hash, der er forbundet med det indtastede brugernavn, og bruger dem til at verificere adgangskoden.
Hvordan verificeres adgangskoden ved log ind?
Den indtastede adgangskode kombineres med den lagrede salt og gennemgår samme hash-funktion som under registrering. Den resulterende hash sammenlignes derefter med den lagrede hash.
Hvad sker der, hvis hashes matcher?
Hvis de to hashes matcher, betragtes brugeren som autentificeret og får adgang til systemet.
Hvis de to hashes ikke matcher, afvises log ind-forsøget.
Typer af biometrisk autentificering
Hvordan virker fingeraftryksscanning?
En fingeraftryksscanner optager et billede af brugerens fingeraftryk, analyserer unikke mønstre som loops, whorls og ridges, og gemmer disse mønstre som en digital skabelon.
Hvad er fordelene ved fingeraftryksscanning?
Den er hurtig, nem at bruge, udbredt og relativt billig teknologi.
Hvilke udfordringer kan påvirke fingeraftryksscanning?
Den kan blive påvirket af snavs eller skader på huden.
Hvordan virker ansigtsgenkendelse?
Et kamera tager et billede af brugerens ansigt, og ansigtsgenkendelsessoftware analyserer unikke træk som øjenafstand, næseform og ansigtskontur. Disse data omdannes til en digital skabelon.
Hvad er fordelene ved ansigtsgenkendelse?
Den er kontaktløs og hurtig.
Hvilke udfordringer kan påvirke ansigtsgenkendelse?
Den kan påvirkes af ændringer i belysning, ansigtsudtryk eller tilbehør som briller.
Hvordan virker irisgenkendelse?
En scanner tager et billede af brugerens iris (den farvede del af øjet) og analyserer det unikke mønster af farvede ringe og folder, som gemmes som en digital skabelon.
Hvad er fordelene ved irisgenkendelse?
Den er meget præcis og vanskelig at forfalske.
Hvilke udfordringer kan påvirke irisgenkendelse?
Den kræver specielt udstyr og kan være påvirket af lysforhold.
Hvordan virker stemmegenkendelse?
Brugeren taler en sætning, og systemet analyserer stemmens unikke karakteristika som tone, pitch og rytme, som gemmes som en digital skabelon.
Hvad er fordelene ved stemmegenkendelse?
Den kan bruges via telefoner og andre lydindgangsenheder.
Hvilke udfordringer kan påvirke stemmegenkendelse?
Den kan påvirkes af baggrundsstøj, helbredstilstand og stemningsændringer.
Hvordan virker håndgeometri?
En scanner måler brugerens hånds form, størrelse og fingerlængde. Disse målinger gemmes som en digital skabelon.
Hvad er fordelene ved håndgeometri?
Den kan være effektiv i visse miljøer som industrielle anlæg.
Hvilke udfordringer kan påvirke håndgeometri?
Den er mindre præcis sammenlignet med andre biometriske metoder og kræver specielt udstyr.
Hvordan virker adfærdsmæssig biometrik?
Den analyserer brugerens adfærd, såsom skrivemønstre på et tastatur, gangart eller musens bevægelsesmønstre.
Hvad er fordelene ved adfærdsmæssig biometrik?
Den kan anvendes kontinuerligt og ubemærket i baggrunden.
Hvilke udfordringer kan påvirke adfærdsmæssig biometrik?
Den kan være mindre præcis og påvirkes af brugerens aktuelle tilstand.
PRAKTISK ANVENDELSE
Password adgangkode og Bitwarden
Bitwarden er en sikker og brugervenlig adgangskodemanager,
der hjælper dig med at gemme og administrere dine adgangskoder.
Bitwarden er et vigtigt værktøj for alle, der ønsker at forbedre deres online sikkerhed, reducere risikoen for datatyveri og administrere adgangskoder bekvemt og sikkert.
Da det er open source og gennemsigtigt, er det et pålideligt valg for både enkeltpersoner og virksomheder.
Blandt dens forskellige tjenester inkluderer den en adgangskodegenerator til at skabe unikke og svære at knække legitimationsoplysninger.
Det giver dig også mulighed for at dele adgangskoder eller andre følsomme oplysninger med familie, kolleger eller teammedlemmer.
Kilde: https://bitwarden.com/
PERSONLIG REFLEKTION
Jeg havde aldrig tænkt over de problemer, en usikker adgangskode kunne forårsage.
Samtidig havde jeg aldrig troet, at det kunne være så risikabelt for sikkerheden af mine
data at efterlade computeren uden opsyn, selv bare på standby.
Jeg har bestemt lært meget af dette kursus, og jeg vil vende tilbage igen i fremtiden
for at lære mere og bedre forstå alle emnerne.
Det er et meget omfattende og konstant opdateret emne, og det er på den ene side skræmmende,
men på den anden side ser det ud til at være en stor udfordring for en studerende.
I forhold til Bitwarden prøvede jeg personligt den gratis version,
og den er rig på funktioner, og premium- og enterprise-versionerne tilbyder yderligere
værktøjer til konkurrencedygtige priser. Det var ikke let at finde rundt i softwaren i starten,
men da jeg først blev fortrolig med det, fandt jeg det virkelig nyttigt.
 Alle emner
